DeepReel
DeepReel 是一款基于生成式 AI 的全链路视频创作平台,帮助内容创作者、教育机构和营销团队在几分钟内完成高质量、工作室水准的视频制作。
 security-audit-skill
在 AI 辅助编程普及的今天,很多人尝试让 Claude、ChatGPT 或 Cursor 来帮你做“代码安全审计”。然而传统的“单次提问”(One-shot Prompt)往往效果堪忧:AI 要么泛泛而谈列出一堆不切实际的虚假漏洞,要么看漏重要业务逻辑。
为了解决这个问题,全球知名网络安全巨头 Cloudflare 开源了一款革命性的 AI Agent 技能插件——security-audit-skill。它能直接将你的 Coding Agent 升级为具备多阶段、对立验证机制的专业代码审计师。
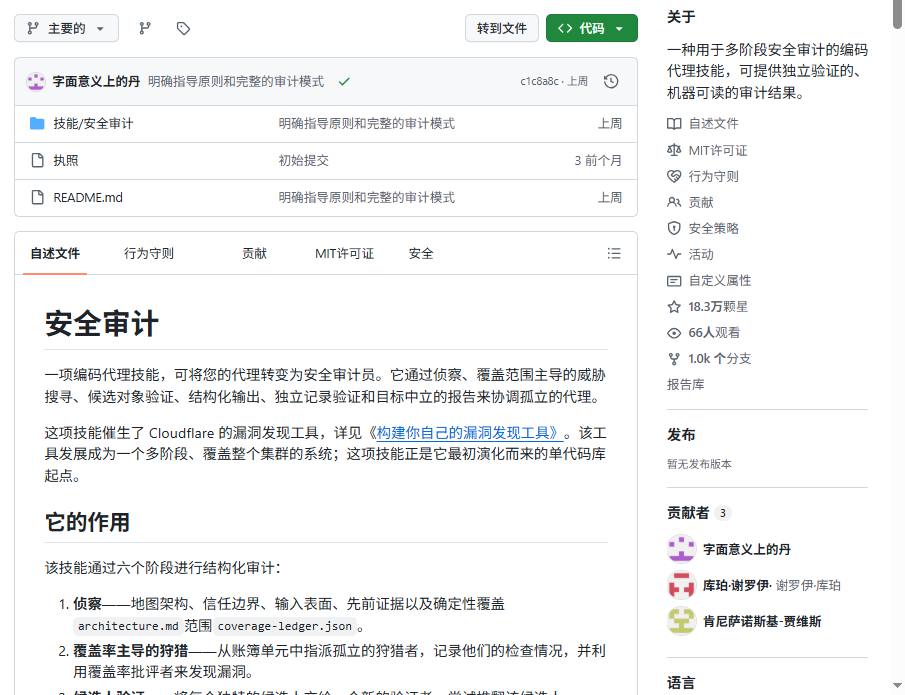
security-audit-skill 网站截图
它绝非普通的 Prompt 模板,而是一套严谨的多 Agent 协同审计工作流框架:
项目摒弃了“一次性输出报告”的粗暴模式,将审计拆解为 6 个相互衔接的阶段:
信息收集(Reconnaissance):映射系统架构、信任边界(Trust Boundaries)与输入入口。
覆盖率导向搜寻(Hunting):在 coverage-ledger.json 中跟踪检查过的代码模块,拒绝遗漏。
候选漏洞推翻校验(Candidate Validation):将发现的疑点交给独立 Agent,专门尝试“推翻”该假说,大幅降低虚警率。
结构化与证据链校验:生成 findings.json,确保每个漏洞都附带完整的代码调用路径和利用场景。
这是该项目的最大亮点——负责寻找漏洞的 Agent,绝不能是负责验证该漏洞的 Agent。寻找漏洞的 AI 容易产生心理确认偏误,因此 Cloudflare 引入“独立审稿人”角色,只有能在动态沙盒或严密逻辑下被证实的 Issue 才会成为 Confirmed,否则标记为 Rejected 或 Needs Validation。
明确拒绝“为了显得专业而堆砌低风险提示”。不把纵深防御缺失(Defense-in-depth gap)误报为漏洞,严禁仅因不符合 OWASP 格式就发警告,确保输出的每一条 Findings 都有清晰的攻击路径。
支持多次运行并累加结果。它能自动读取历史审计记录,集中力量扫描新增代码或上轮遗漏的死角,避免重复工作。
使用该 Skill 非常简单,推荐基于支持 Agent Skill 标准的 AI 终端(如 Claude Code、Cursor 或自带 Agent 插件系统的环境)操作。
你可以直接通过命令行快速安装(基于 npx skills 工具链):
npx skills add cloudflare/security-audit-skill
在终端或 Coding Agent 对话框中,打开你的目标代码库,然后直接用自然语言发起指令:
security audit this codebase.
find security vulnerabilities in ./src.
do a security review, output to ~/audits/my-project.
系统识别到关键字(如 security audit、pen-test)后会触发 Skill,自动进入完整审计模式。
审计完成后,项目会在指定输出目录下生成完整的文件闭环:
architecture.md:代码架构与信任边界分析。
REPORT.md:面向开发者的易读版安全性总结。
FINDINGS-DETAIL.md:中高危漏洞的数据流详细追溯。
findings.json:可被自动化 CI/CD 工具解析的 JSON 格式审计报告。
Cloudflare 的 security-audit-skill 代表了 AI 介入代码安全的新范式——不再依赖大模型的单点智能,而是依靠精心设计的制度、角色分工与交叉验证体系。